

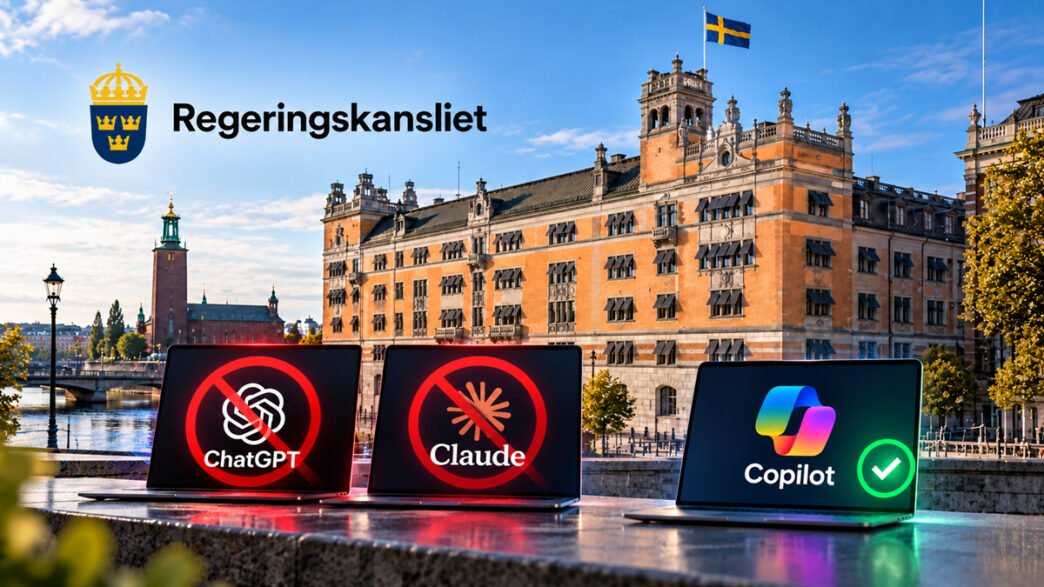
Från och med den 26 oktober spärrar Regeringskansliet direkt åtkomst till AI-tjänsterna ChatGPT och Claude från personalens tjänstedatorer. Beslutet grundar sig på informationssäkerhetsrisker och innebär att medarbetarna i stället hänvisas till godkända AI-verktyg, däribland Microsoft Copilot. Samtidigt får vissa anställda fortsatt tillgång till ChatGPT och Claude genom en intern AI-plattform.
Användningen av generativ AI inom offentlig sektor växer, men samtidigt ökar kraven på hur tekniken får användas och vilken information som kan delas med externa tjänster.
Regeringskansliet har nu beslutat att begränsa medarbetarnas direkta åtkomst till två av de mest använda AI-tjänsterna, ChatGPT och Claude. 
Spärren börjar gälla måndagen den 26 oktober 2026 och omfattar personalens tjänstedatorer.
Beslutet rapporterades först av Sveriges Radio Ekot, som tagit del av intern information från Regeringskansliet.
Bakgrunden är att myndigheten vill säkerställa att medarbetarna använder AI-tjänster som har granskats och godkänts ur ett informationssäkerhetsperspektiv.
Informationssäkerhet bakom beslutet
Enligt Ekots rapportering har Regeringskansliets digitaliseringsdirektör Mikael Wettercrantz informerat personalen om riskerna med att använda AI-tjänster som myndigheten saknar avtal för.
Sådan användning kan få konsekvenser för informationssäkerheten.
När medarbetare använder externa AI-verktyg kan information som matas in i tjänsterna behandlas i system utanför organisationens direkta kontroll.
För verksamheter som hanterar känsliga uppgifter, sekretessbelagd information eller interna beslutsunderlag ställer detta särskilda krav på säkerhet och datahantering.
Frågan handlar därför inte enbart om vilka AI-modeller som används, utan också om vilka avtal, säkerhetskontroller och interna riktlinjer som finns på plats.
Regeringskansliets beslut innebär att användningen av AI ska ske genom godkända lösningar där organisationen har bättre kontroll över hur tekniken används.
Microsoft Copilot får fortsatt användas
Samtidigt som ChatGPT och Claude spärras för direkt åtkomst kommer Microsoft Copilot fortsatt att vara ett godkänt AI-verktyg inom Regeringskansliet.
Enligt uppgifterna har myndigheten genomfört en säkerhetsöversyn av Copilot och därefter vidtagit ytterligare säkerhetsåtgärder.
Regeringskansliets presstjänst har däremot inte velat lämna några detaljer om vilka förändringar som genomförts, med hänvisning till säkerhetsskäl.
Att Copilot fortsatt är godkänt innebär inte att tjänsten saknar risker. Beslutet visar snarare att Regeringskansliet gör skillnad mellan AI-tjänster som har godkänts för verksamheten och sådana som inte har det.
För organisationer som inför generativ AI blir det därmed viktigt att bedöma hela lösningen, inklusive avtal, behörigheter, informationshantering och tekniska säkerhetsåtgärder.
ChatGPT och Claude kan fortfarande användas via intern plattform
Spärren innebär inte ett fullständigt förbud mot att använda ChatGPT och Claude inom Regeringskansliet.
Enligt myndighetens presstjänst kommer vissa medarbetare även fortsättningsvis att kunna använda tjänsterna genom en särskild plattform för AI-assistenter som Regeringskansliet själv har utvecklat.
Det innebär att tillgången till AI-modellerna kan ske genom en intern, godkänd lösning i stället för direkt via leverantörernas tjänster.
Några närmare uppgifter om hur plattformen är uppbyggd, vilka säkerhetsfunktioner den använder eller hur många medarbetare som omfattas har inte offentliggjorts.
Skillnaden är viktig eftersom beslutet i första hand handlar om att kontrollera hur AI-tjänster används, inte om att generellt förbjuda tekniken.
Fler svenska myndigheter begränsar AI-användningen
Regeringskansliet är inte ensamt om att införa begränsningar för generativa AI-tjänster.
Enligt Sveriges Radios kartläggning har både Skatteverket och Statens institutionsstyrelse, SiS, infört liknande spärrar.
Även Kronofogden arbetar med frågan och förbereder ett ställningstagande kring användningen av externa AI-tjänster.
Regeringskansliet har dessutom sedan tidigare begränsat användningen av den kinesiska AI-tjänsten DeepSeek.
Utvecklingen visar att flera svenska myndigheter ser ett behov av tydligare kontroll över vilka AI-verktyg som får användas i verksamheten.
Trafikverket har tidigare uppmärksammat riskfylld AI-användning
Frågan om okontrollerad användning av AI har även uppmärksammats hos Trafikverket.
Enligt Ekots rapportering identifierade myndighetens internrevision tidigare under 2026 en omfattande användning av ett tiotal olika AI-tjänster.
Granskningen uppmärksammade bland annat risker kopplade till vilken information medarbetare matade in i öppna AI-tjänster och hur AI-genererade svar användes.
Det illustrerar två centrala säkerhetsutmaningar.
Den första gäller risken att känslig eller verksamhetskritisk information delas med tjänster som organisationen inte har tillräcklig kontroll över.
Den andra handlar om hur AI-genererat innehåll används i arbetsprocesser där felaktiga svar kan påverka beslut och verksamhet.
Båda frågorna blir allt viktigare när generativ AI används i fler delar av den offentliga sektorn.
Ökade krav på styrning av generativ AI
Regeringskansliets beslut aktualiserar en fråga som även många privata företag arbetar med: hur organisationer ska kunna dra nytta av generativ AI utan att förlora kontrollen över sin information.
För IT-avdelningar och säkerhetsansvariga handlar det bland annat om att fastställa vilka AI-tjänster som är godkända, vilken information som får behandlas och vilka medarbetare som ska ha tillgång till olika funktioner.
Det behövs också tydliga rutiner för hur AI-genererade resultat ska granskas innan de används i verksamheten.
När anställda använder AI-tjänster utanför organisationens godkända IT-miljö uppstår dessutom risker kopplade till så kallad skugg-AI.
Begreppet beskriver användning av AI-verktyg som inte har godkänts eller hanteras av organisationens IT- och säkerhetsfunktioner.
För verksamheter med höga krav på informationssäkerhet kan sådana verktyg göra det svårare att kontrollera informationsflöden, behörigheter och efterlevnad av interna regler.
Beslutet kan bli vägledande för andra organisationer
Regeringskansliets begränsningar visar hur användningen av generativ AI allt tydligare kopplas till organisationernas säkerhetsarbete.
Samtidigt innebär beslutet inte att myndigheten avstår från AI.
Genom att tillåta Microsoft Copilot och erbjuda vissa medarbetare tillgång till ChatGPT och Claude via en intern plattform fortsätter Regeringskansliet att använda tekniken, men under mer kontrollerade former.
För svenska företag och myndigheter aktualiserar utvecklingen behovet av att kombinera AI-innovation med tydliga säkerhetskrav.
Den centrala frågan blir därmed inte bara vilka AI-verktyg som ger bäst resultat, utan också hur organisationer säkerställer att tekniken kan användas utan att äventyra informationssäkerheten.


