

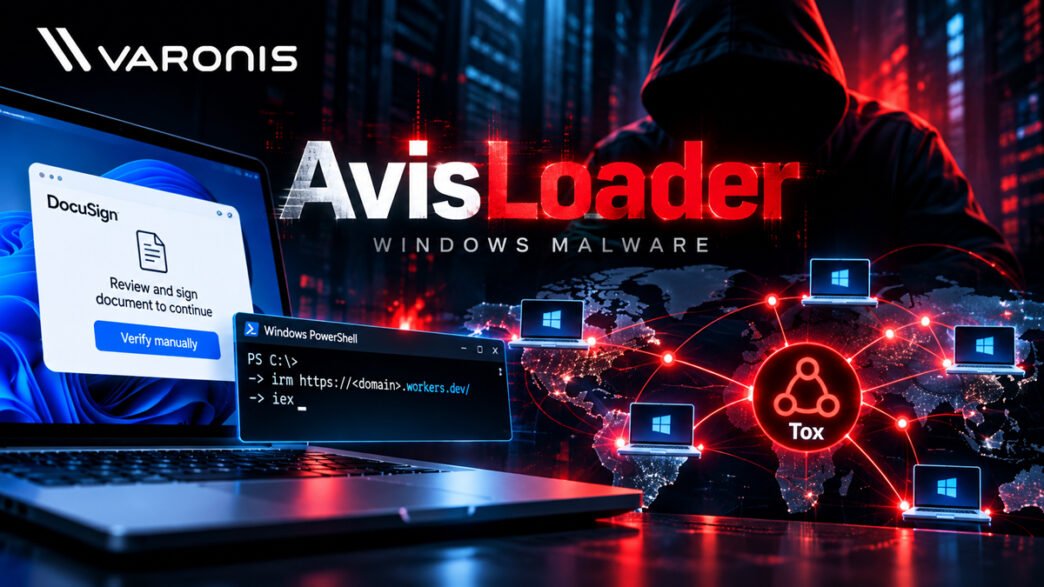
Varonis Threat Labs har identifierat AvisLoader, en ny Windows-baserad malware-loader som använder det krypterade peer-to-peer-nätverket Tox för kommunikation mellan infekterade system och angriparnas infrastruktur. Konstruktionen gör att traditionella metoder för att slå ut skadlig infrastruktur genom att stänga domäner och servrar blir betydligt mindre effektiva.
Säkerhetsforskare på Varonis Threat Labs har upptäckt ett nytt skadeprogram för Windows som fått namnet AvisLoader. Loadern hittades på en exponerad staging-server tillsammans med en ClickFix-baserad attack, flera kompletterande verktyg och ett kontrollsystem som används för att hantera infekterade klienter.
Det som särskilt skiljer AvisLoader från många traditionella loaders är hur kommunikationen mellan angriparen och den infekterade datorn är uppbyggd. 
I stället för att förlita sig på en traditionell centraliserad command-and-control-server, C2, använder AvisLoader Tox, ett krypterat peer-to-peer-protokoll. Det innebär att angriparen inte behöver vara beroende av en specifik domän eller en fast serveradress för att behålla kontakten med infekterade system.
AvisLoader använder Tox för command-and-control
Tox är i grunden ett legitimt krypterat kommunikationsprotokoll. I AvisLoader används tekniken däremot som kanal för att skicka kommandon och ytterligare payloads mellan operatören och infekterade Windows-system.
Varonis analys visar att själva loadern fungerar som en klient i Tox-nätverket. Programmet innehåller den öppna referensimplementationen c-toxcore och kommunicerar med kontrollsystemet som en peer i nätverket.
Det decentraliserade upplägget innebär att infrastrukturen inte är beroende av en enda traditionell C2-adress.
Enligt information som Varonis hittade i en annons på ett cyberkriminellt forum kan operatören dessutom flytta sitt kontrollsystem till en annan server genom att kopiera sin sparade Tox-konfiguration. De infekterade klienterna kan därefter fortsätta kommunicera med samma identitet utan att angriparen behöver behålla en specifik domän.
Det kan göra traditionella domänbaserade nedtagningar betydligt svårare.
Attacken börjar med en falsk dokumentförfrågan
Den attackkedja som Varonis upptäckte använder ClickFix, en social engineering-metod där användaren manipuleras till att själv köra ett kommando på sin dator.
I det analyserade fallet var den falska sidan byggd för att efterlikna en begäran om dokumentsignering från DocuSign och låg på Cloudflare Workers.
Besökaren möttes av en falsk dialogruta för “manuell verifiering”, där det påstods att verifieringen hanterades av Cloudflare. Användaren instruerades därefter att kopiera en så kallad verifieringskod och klistra in den i en terminal.
Det som faktiskt kopierades till urklippet var ett kommando som hämtade och körde kod från en adress via Cloudflare Quick Tunnel.
På så sätt sker nedladdningen genom kommandot som användaren själv kör, snarare än genom webbläsarens normala nedladdningsflöde.
Varonis konstaterar samtidigt att den analyserade lockbetessidan visade ett kommando för macOS, medan den exponerade katalogen innehöll en Windows-loader. Forskarna hittade ingen motsvarande macOS-payload bland de filer som återställdes.
Windows-loader på 3,4 MB
Den analyserade Windows-payloaden består av en 64-bitars körbar fil på cirka 3,4 MB.
Programmets manifest använder inställningen asInvoker, vilket innebär att processen initialt använder samma behörighetsnivå som processen som startar den, utan att direkt begära förhöjda UAC-rättigheter.
Varonis identifierade dessutom 17 extra sektioner i filen med namn som associeras med välkända packers som Themida, VMProtect, Enigma och UPX.
Forskarna understryker dock att sektionsnamnen i sig inte visar att dessa packers faktiskt har använts. Konstruktionen kan i stället vara avsedd att försvåra eller vilseleda automatiserad analys.
Manipulerar genvägar för att behålla åtkomst
AvisLoader innehåller även funktioner som tyder på att skadeprogrammet försöker etablera persistens genom att manipulera Windows-genvägar.
Koden riktar sig bland annat mot genvägar på skrivbordet och i mappen för program som är fästa i aktivitetsfältet.
Varonis hittade även referenser till säkerhetskopior av genvägar och en VBScript-launcher kopplad till namnet VLCAssistant.
Upplägget tyder på att en modifierad genväg kan starta skadeprogrammet när användaren öppnar den. Därefter startas det legitima program som användaren förväntade sig att öppna, vilket kan göra aktiviteten mindre uppenbar.
Verktyg för att kringgå UAC
Bland de återställda filerna hittade Varonis även auto.exe, ett mindre verktyg som refererar till metod 41 från UACME, ett offentligt projekt som demonstrerar olika metoder för att kringgå Windows User Account Control, UAC.
Analysen identifierade bland annat referenser till gränssnittet ICMLuaUtil och en COM-baserad mekanism för privilegieeskalering.
Det innebär dock inte att en lyckad privilegieeskalering har kunnat bekräftas.
Varonis påpekar att verktyget självt varnar för att nyare versioner av Windows kan ha skydd mot metoden.
Kan dölja processer
Ytterligare en komponent, hmn_hook.dll, innehåller funktionalitet som kan användas för att dölja processer.
DLL-filen manipulerar Windows-funktionen NtQuerySystemInformation, som bland annat används för att hämta information om aktiva processer. Komponenten kan filtrera bort ett specifikt processnamn från resultaten.
I praktiken innebär det att en process potentiellt kan döljas från program som förlitar sig på den manipulerade funktionen.
Varonis har däremot inte kunnat fastställa att DLL-filen faktiskt laddades in i Aktivitetshanteraren eller att den användes för att specifikt dölja AvisLoader.
Kontrollpanel ger angriparen överblick
Forskarna fick även tillgång till verktyg kopplade till det som kallas AvisLoader Command Center.
Kontrollpanelen visar hur operatörerna kan administrera infekterade klienter, konfigurera uppgifter och distribuera ytterligare filer.
Dashboarden innehåller bland annat information om totalt antal klienter samt hur många som är online respektive offline. Där finns också en världskarta som ger angriparen en geografisk överblick.
För varje klient kan systemet visa uppgifter som:
- datornamn
- land
- CPU
- GPU
- antivirusprogram
- administratörsstatus
- publik nyckel
Den publika nyckeln är enligt Varonis förenlig med den identitetsmodell som används i Tox-nätverket.
Angriparen kan förbereda kommandon i förväg
I AvisLoaders kontrollsystem finns även en funktion för att skapa och distribuera uppgifter till infekterade klienter.
Operatören kan konfigurera shell-kommandon och välja klienter baserat på exempelvis hårdvara, geografisk plats och administratörsbehörighet.
Kommandon kan dessutom förberedas för att köras när en klient som uppfyller vissa kriterier ansluter till nätverket.
En separat filfunktion gör det möjligt att förbereda ytterligare payloads som sedan kan skickas till klienterna via Tox.
Det gör AvisLoader till mer än en enkel nedladdare. Infrastrukturen ger operatören möjlighet att administrera infekterade system och distribuera ytterligare komponenter genom samma krypterade P2P-kanal.
Flera möjligheter att upptäcka AvisLoader
Trots konstruktionen finns flera punkter i attackkedjan där säkerhetsteam kan upptäcka aktiviteten.
Varonis rekommenderar framför allt att organisationer är uppmärksamma på webbplatser för dokument, signering eller verifiering som uppmanar användaren att kopiera och köra kommandon i Windows Kör-dialogen eller en terminal.
Organisationer bör också undersöka oväntad användning av adresser under workers.dev och trycloudflare.com när dessa förekommer tillsammans med dokumentbaserade lockbeten eller kommandon som laddar ned och kör kod.
Domänerna används även för legitima tjänster, vilket innebär att enskilda anslutningar inte automatiskt ska betraktas som skadliga. Kontexten kring aktiviteten är därför avgörande.
Säkerhetsteam bör dessutom övervaka kommandoskal och scriptmotorer som hämtar och kör kod från externa källor, särskilt när aktiviteten sker direkt efter att användaren besökt en misstänkt webbplats.
Oväntad Tox-trafik eller annan peer-to-peer-kommunikation från samma enhet kan vara ytterligare en indikator.
Modifierade Windows-genvägar kan avslöja attacken
Även förändringar i genvägar på Windows-skrivbordet eller aktivitetsfältet kan vara relevanta indikatorer.
Varonis rekommenderar att säkerhetsteam letar efter modifierade genvägar, tillhörande .backup-filer och referenser till VLCAssistant.
Förekomst av komponenterna auto.exe och hmn_hook.dll bör också undersökas tillsammans med annan aktivitet på den berörda enheten, exempelvis försök till privilegieeskalering eller manipulering av processlistor.
Legitima P2P-protokoll kan utnyttjas av angripare
AvisLoader visar hur etablerade tekniker för social engineering, persistens och privilegieeskalering kan kombineras med decentraliserad kommunikation.
Det centrala i Varonis upptäckt är användningen av Tox som kommunikationslager.
Genom att använda ett krypterat peer-to-peer-protokoll kan angriparna minska beroendet av traditionell centraliserad C2-infrastruktur. Det kan göra det svårare att störa en pågående kampanj enbart genom att beslagta servrar eller stänga domäner.
Samtidigt innebär decentraliseringen inte att aktiviteten blir osynlig.
Nätverkskommunikationen kan fortfarande observeras, och säkerhetsteam kan kombinera den informationen med aktivitet på själva endpointen, exempelvis förändrade genvägar, kommandokörning, ovanliga script och processmanipulation.
Upptäckten visar samtidigt en bredare utmaning för cybersäkerhetsbranschen. Legitima krypterade kommunikationsprotokoll och molntjänster kan användas som delar av skadlig infrastruktur, vilket gör att säkerhetsanalysen i allt högre grad behöver baseras på beteende och sammanhang, snarare än enbart på kända domäner och IP-adresser.