

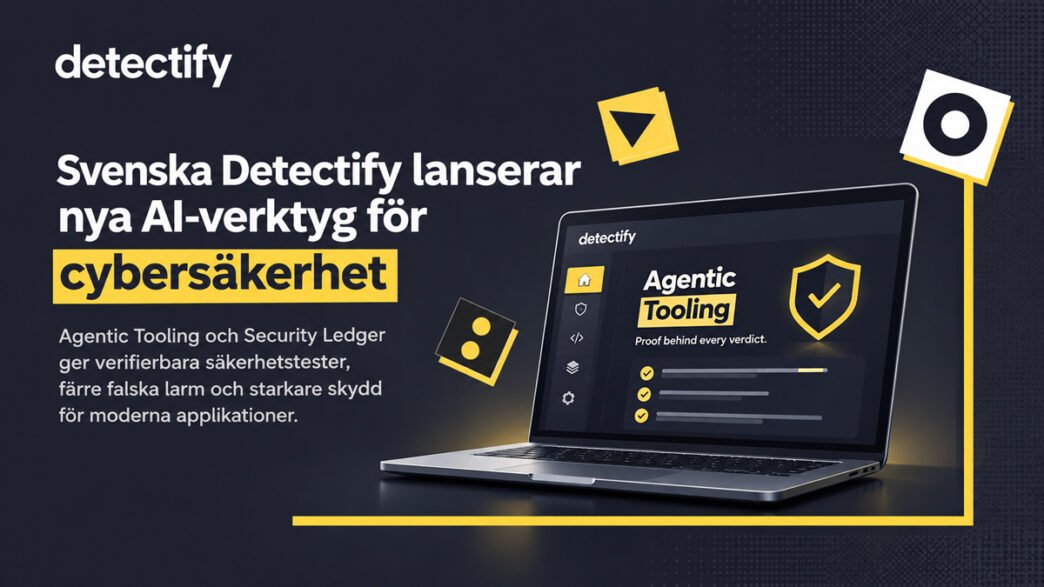
Det svenska cybersäkerhetsbolaget Detectify lanserar Agentic Tooling, en ny lösning som gör det möjligt för AI-agenter att identifiera och verifiera misstänkta sårbarheter i aktiva applikationer. Satsningen ska minska antalet falska säkerhetslarm och stärka tillförlitligheten i AI-drivet cybersäkerhetsarbete.
Den snabba utvecklingen inom artificiell intelligens förändrar förutsättningarna för både mjukvaruutveckling och cybersäkerhet.
När allt större delar av utvecklingsprocessen automatiseras med hjälp av AI ökar också behovet av säkerhetslösningar som kan hålla jämna steg med utvecklingstakten. 
Stockholmsbaserade Detectify vill möta denna utmaning genom att kombinera automatiserade säkerhetstester, AI-agenter och verifierbara testresultat.
AI-genererad kod skapar nya säkerhetsutmaningar
Generativ AI har gjort det möjligt för utvecklingsteam att producera, testa och driftsätta mjukvara snabbare än tidigare.
Den ökade utvecklingstakten innebär samtidigt att säkerhetsbrister riskerar att nå produktionsmiljöer innan de har upptäckts eller åtgärdats.
Traditionella säkerhetsverktyg kan identifiera stora mängder potentiella sårbarheter, men varje upptäckt behöver inte innebära ett verkligt säkerhetshot.
Enligt uppgifter från Detectifys kunder utgör omkring 80 procent av fynden från AI-baserade verktyg för statisk säkerhetsanalys så kallat brus.
För säkerhetsteam innebär detta att betydande resurser riskerar att läggas på att utreda problem som i praktiken inte går att utnyttja.
Utmaningen handlar därför inte längre enbart om att upptäcka fler sårbarheter, utan även om att kunna avgöra vilka som faktiskt utgör en risk för verksamheten.
AI-agenter verifierar sårbarheter i aktiva applikationer
Med Agentic Tooling får organisationer möjlighet att använda sina egna AI-agenter för att undersöka misstänkta säkerhetsbrister genom dynamiska tester.
Lösningen bygger bland annat på Detectifys befintliga testmotorer, säkerhetskunskap från bolagets internationella nätverk av etiska hackare, Alfred AI och data från Surface Monitoring.
Integrationen sker genom Model Context Protocol (MCP) och kommandoradsgränssnitt (CLI), medan organisationerna behåller sina egna AI-modeller och agentmiljöer.
För företag som redan investerat i AI-baserade utvecklingsverktyg kan detta skapa förutsättningar för att integrera säkerhetsarbetet i befintliga tekniska miljöer.
Det kan även bidra till att minska avståndet mellan utvecklingsavdelningar och säkerhetsteam, som ofta arbetar med olika verktyg, processer och prioriteringar.
Security Ledger skapar spårbarhet i AI-drivna säkerhetstester
En central del av lanseringen är Security Ledger, en säkerhetslogg som dokumenterar genomförda tester och kopplar resultaten till respektive säkerhetsärende.
Dokumentationen skapas av testverktygen och kan inte i efterhand ändras av AI-agenten.
Syftet är att säkerhetsteam ska kunna skilja mellan slutsatser som bygger på faktiska tester och bedömningar som saknar tillräckliga tekniska bevis.
Rickard Carlsson, vd och medgrundare av Detectify, framhåller att AI-genererade säkerhetsbedömningar behöver kunna styrkas med bevis som AI-agenten inte själv kan fabricera.
Frågan om tillförlitlighet blir särskilt viktig när företag överlåter alltmer komplexa arbetsuppgifter till autonoma AI-system.
Inom cybersäkerhet kan felaktiga slutsatser få långtgående konsekvenser, oavsett om det handlar om ett falskt larm eller en verklig sårbarhet som förbises.
Spårbarhet och mänsklig kontroll kan därför bli avgörande faktorer för en bredare användning av AI-agenter inom säkerhetskritiska verksamheter.
Automatiserad cybersäkerhet med Loop Engineering
Detectify bygger den nya lösningen kring ett arbetssätt som kallas Loop Engineering.
Konceptet innebär att AI-agenter arbetar i återkommande, automatiserade processer där säkerhetsärenden kan undersökas och verifieras löpande.
I stället för att varje undersökning behöver initieras manuellt kan verifieringen integreras i organisationens befintliga utvecklings- och säkerhetsprocesser.
För DevSecOps-team kan ett sådant arbetssätt bidra till bättre kontinuitet i säkerhetsarbetet.
Det kan också skapa förutsättningar för att prioritera åtgärder utifrån verksamhetens faktiska riskexponering, snarare än mängden inkommande säkerhetslarm.
Automatiseringen behöver samtidigt kombineras med tydliga behörigheter, avgränsningar och rutiner för mänsklig granskning.
Kritiska sårbarheter förblir öppna i flera månader
Lanseringen sker i en tid då många organisationer har svårt att åtgärda redan kända säkerhetsbrister.
Enligt Detectifys Cyber Hygiene Index för andra halvåret 2026 hade nio av tio öppna sårbarheter med hög eller kritisk allvarlighetsgrad varit exponerade i mer än 90 dagar.
Siffrorna illustrerar ett strukturellt problem inom cybersäkerhetsområdet. Ökad synlighet i organisationens IT-miljö innebär inte automatiskt att identifierade säkerhetsrisker åtgärdas snabbare.
Kompetensbrist, komplexa IT-miljöer och konkurrerande verksamhetsprioriteringar kan försvåra arbetet.
För leverantörer av managed security services (MSSP) kan automatiserad verifiering därför bli ett intressant komplement till befintliga tjänster inom sårbarhetshantering och applikationssäkerhet.
Svensk cybersäkerhet på en internationell marknad
Detectify grundades 2013 av etiska hackare och har sitt huvudkontor i Stockholm. Enligt bolaget används dess säkerhetsplattform av över 2 100 organisationer globalt.
Agentic Tooling finns tillgängligt på förfrågan sedan den 16 november 2026.
Lanseringen speglar en bredare utveckling inom den internationella cybersäkerhetsmarknaden, där AI-agenter får en alltmer aktiv roll i det operativa säkerhetsarbetet.
För företag blir den avgörande frågan framöver inte enbart hur mycket av cybersäkerhetsarbetet som kan automatiseras, utan också hur automatiserade beslut kan verifieras, granskas och kvalitetssäkras.
AI-baserad cybersäkerhet behöver inte bara vara snabbare. Den behöver också vara tillförlitlig.