

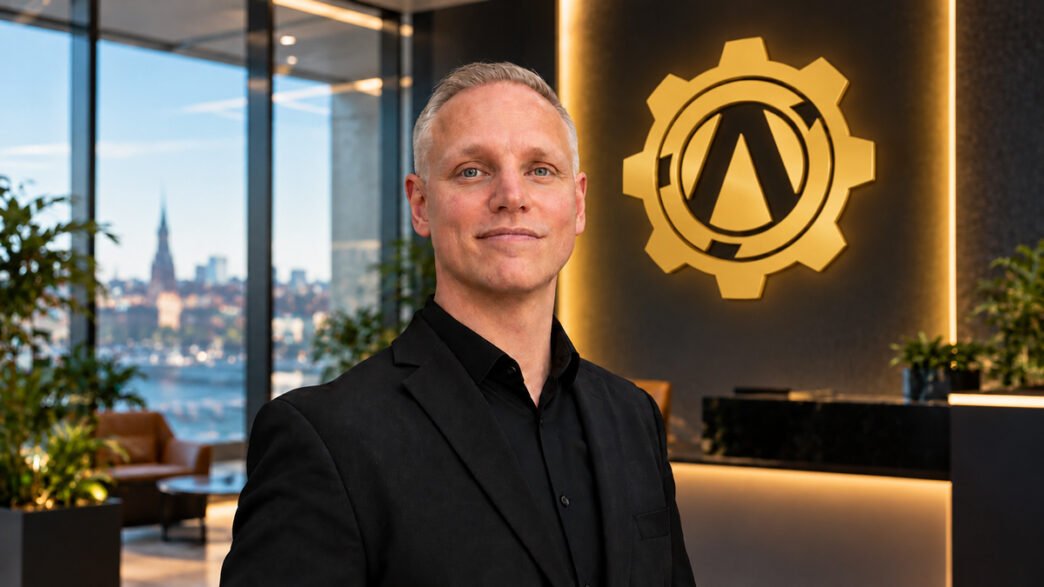
Hotbilden mot företag ökar snabbt, men allt fler bolag tar sin cybersäkerhet på allvar. Enligt Jonas Magazinius, doktor i datavetenskap, cybersäkerhetsexpert och vd på cybersäkerhetsbolaget Assured, syns det både i ett stadigt ökande inflöde av uppdrag och i att andelen kritiska sårbarheter minskar.
Globalt sett så utsattes organisationer för i genomsnitt 2 803 cyberattacker per vecka i september, en ökning med 16 procent jämfört med augusti och 48 procent jämfört med samma månad föregående år. Europa är den region där ökningen är starkast, med 61 procent på ett år enligt Check Point Softwares senaste rapport.
Hotet ökar, men det gör också motståndskraften
“Trenden vi ser är ett ökat intresse för cybersäkerhet och att fler företag arbetar med sin säkerhet”, säger Jonas Magazinius, cybersäkerhetsexpert och vd på cybersäkerhetsbolaget Assured. 
Det innebär inte att problemet är löst. Angriparna blir fler och nya risker tillkommer. 1 av 39 företagsprompter i generativ AI innebar hög risk för att känslig information läcker, och det gäller 89 procent av de organisationer som regelbundet använder verktygen, enligt Check Point Softwares senaste rapport.
Magazinius menar att många av de intrång som ändå lyckas hade kunnat förhindras. Han pekar på att många bolag förlitar sig på sina egna it-avdelningar eller på befintliga systemleverantörer för att kontrollera säkerheten.
“Företagens interna säkerhetsavdelningar har ofta utformat sina egna säkerhetssystem och har därför svårt att se sina egna misstag. Genom att låta en oberoende aktör testa systemen ökar chansen att upptäcka brister” säger han.
Det ser han dels genom ett stadigt ökande inflöde av uppdrag och dels genom att andelen kritiska sårbarheter hos återkommande kunder har blivit lägre över de senaste åren.
“Det kan såklart vara många olika faktorer som spelar in, men jag tror att det kan ge en hoppfull bild. Vi lever i en värld där hotbilden och angreppen ökar, men företagens säkerhetsarbete ger resultat”, säger han.
Erfarenhet från över 20 år
Jonas Magazinius är vd på cybersäkerhetsbolaget Assured och har över 20 års erfarenhet av teknisk it-säkerhet och säkerhetsgranskning. Han genomförde sina första professionella penetrationstester 2003 och har sedan dess arbetat som säkerhetsexpert, forskare och företagsledare, med särskild inriktning på penetrationstestning och avancerad teknisk säkerhetsgranskning.
Så går ett penetrationstest till
Vid ett penetrationstest försöker säkerhetsexperter, med bolagets tillstånd, ta sig in i systemen på samma sätt som en verklig angripare. De letar efter felkonfigurationer, osäkra inloggningar och föråldrad programvara, och resultatet blir en rapport över svagheter, hur allvarliga de är och hur de kan åtgärdas. Testet kan gälla en enskild tjänst eller hela it-miljön.