

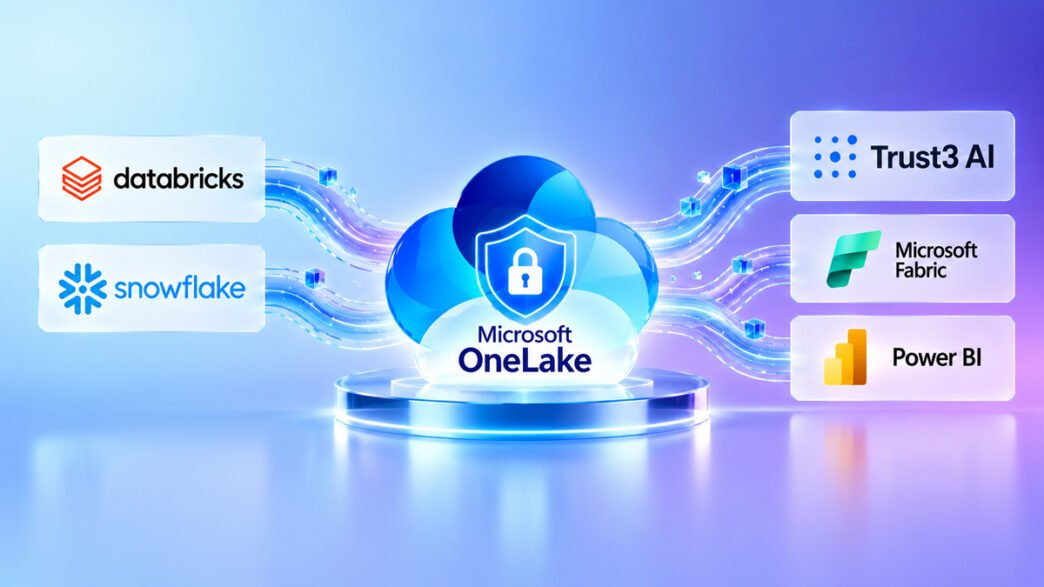
Trust3 AI lanserar en ny funktion som automatiskt synkroniserar säkerhetspolicyer på rad- och kolumnnivå mellan Databricks, Snowflake och Microsoft OneLake Security. Lösningen ska ge företag bättre kontroll över hur människor och autonoma AI-agenter får tillgång till känsliga data.
När företagsdata samlas i OneLake kan kunder enklare välja den dataplattform som bäst passar deras behov. Samtidigt skapar detta nya utmaningar kring styrning, åtkomst och skydd av känslig information.
För att hantera detta behöver organisationer i dag ofta duplicera åtkomstpolicyer på varje enskild plattform de använder. Utmaningen blir ännu större när företag börjar använda autonoma AI-agenter som på ett icke-deterministiskt sätt kan välja hur och varifrån data ska hämtas. 
Gemensam säkerhetsmodell för människor och AI-agenter
Trust3 AI är utvecklat för att stärka företagens säkerhet i AI-eran och tillhandahåller en policymotor som ska ge konsekvent säkerhet och styrning för både människor och AI-agenter.
Trust3 AI mappar åtkomstpolicyer från källplattformen direkt till regler i OneLake Security. På så sätt kan varje interaktion, oavsett om den utförs av en människa eller en autonom agent, valideras i realtid mot den auktoritativa källan.
Den automatiserade synkroniseringen av policyer mellan plattformar ska minska risken för AI-agenter med alltför omfattande behörigheter. Samtidigt säkerställs att Power BI och Fabric Data Agents kan upprätthålla en strikt säkerhetsnivå för olika datauppsättningar och åtkomstvägar utan manuella ingrepp.
Trust3 AI vill eliminera parallella säkerhetsmodeller
“AI-agenter i företag bör omfattas av samma tillitsgränser som de människor och system de agerar för”, säger Don Bosco Durai, CTO på Trust3 AI.
“Vår integration med Microsoft OneLake Security överför säkerhetsavsikten från Databricks och Snowflake till agentens identitet och behörigheter i Microsoft Fabric. Det ger företag ett praktiskt sätt att skala upp användningen av autonom AI utan att skapa en parallell säkerhetsmodell eller försvaga befintliga kontroller.”
Även Microsoft lyfter fram betydelsen av att kunna upprätthålla samma säkerhetsnivå när data används över flera plattformar.
“När företag använder en best-of-breed-strategi för data kan åtkomstkontrollerna inte upphöra vid plattformsgränserna. Att upprätthålla en konsekvent säkerhetsnivå i OneLake, Databricks, Snowflake och längs samtliga åtkomstvägar är avgörande för att människor och AI-agenter ska kunna arbeta fritt med data utan att styrningen äventyras”, säger Dipti Borkar, Vice President, Microsoft IQ and OneLake på Microsoft.
Agentspecifika skyddsräcken
Trust3 AI ambition är att säkerställa att AI-agenter förblir betrodda även när de får större autonomi.
Plattformens arkitektur innebär att när OneLake ger en agent åtkomst till data kan Trust3 AI tillhandahålla agentspecifika skyddsräcken som styr hur åtkomsten får användas. Det ska bidra till att data används på ett säkert och lämpligt sätt även när en AI-agent agerar självständigt.
Lösningen adresserar därmed en växande utmaning för organisationer som inför agentisk AI, där säkerhet och behörigheter behöver följa med oavsett vilken dataplattform eller åtkomstväg agenten använder.
Om Trust3 AI
Trust3 AI tillhandahåller ett gemensamt kontrollplan för AI-agenter och data, utvecklat för att stödja ett ansvarsfullt, tillförlitligt och säkert införande av AI i företag.
Plattformen erbjuder styrd åtkomst till företagsdata i OneLake och andra dataplattformar tillsammans med identifiering av AI-agenter, observerbarhet i realtid och säkerhet under körning.
Det gör det möjligt för organisationer att identifiera enskilda agenter, följa deras beslut och åtgärder samt tillämpa relevanta åtkomstkontroller i stor skala utan att kompromissa med regelefterlevnaden.
Trust3 AI kompletterar befintlig företagsinfrastruktur genom att översätta tillitsavsikten från källplattformar till kontroller som nedströms system kan förstå.


